Logiciel RGPD : une conformité prouvée, sans tableur
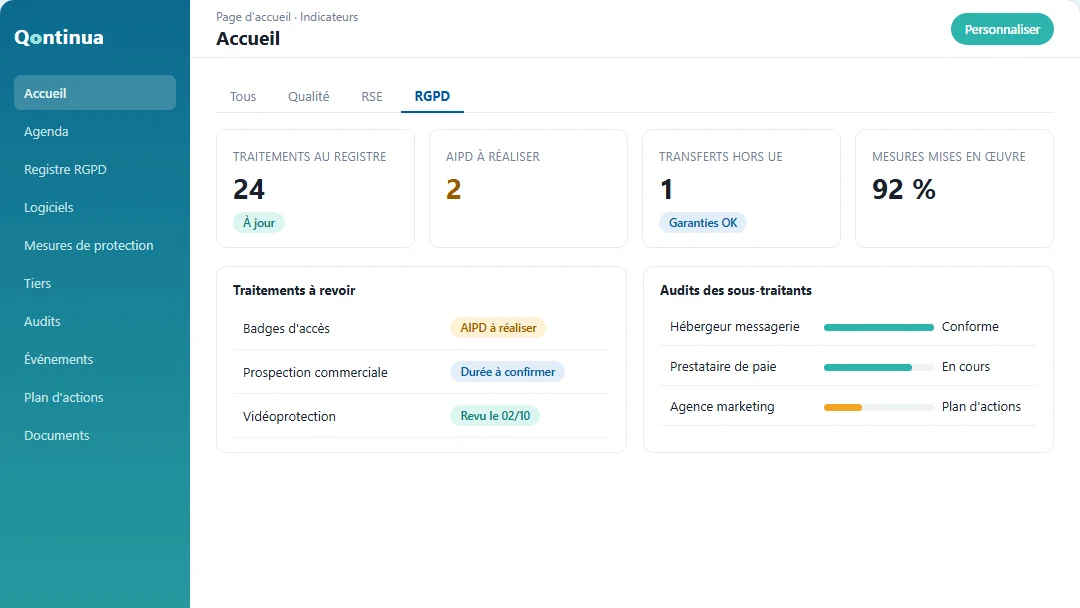
Registre des traitements, mesures techniques, transferts hors UE, analyse d’impact (AIPD) et suivi de vos sous-traitants : Qontinua réunit la gestion de votre conformité dans la même solution que votre QSE, et l’entreprise la démontre le jour où un client ou la CNIL la demande.
45 minutes avec un expert, sur vos propres traitements. Sans engagement.
- + de 50 entreprisesutilisent Qontinua au quotidien
- Registre, mesures, AIPDreliés dans une seule base de conformité
- Données en Francehébergement répliqué sur plusieurs datacenters
- Essai gratuit 14 jourssur l’ensemble de la plateforme
Ils nous font confiance
Votre registre existe, mais personne ne le tient à jour
Un nouveau logiciel adopté sans prévenir, un sous-traitant qui héberge vos données hors de l’Union européenne, un client qui exige votre registre avant de signer : la conformité RGPD de l’entreprise se dégrade vite quand elle tient dans un fichier. Un logiciel RGPD la garde vivante, avec des preuves de conformité prêtes à transmettre.
Sans outil
Le registre des traitements est un tableur rempli une fois, les mesures techniques sont décrites dans un document à part, sans savoir quels logiciels traitent des données personnelles. Au premier contrôle de la CNIL ou au premier questionnaire d’un client, il faut tout reconstituer sans documentation complète.
Avec Qontinua
Vos logiciels, vos traitements, vos mesures et vos sous-traitants sont reliés dans une base de conformité unique. Les transferts hors UE sont repérés seuls, un questionnaire indique si une AIPD s’impose, et chaque violation de données devient un événement suivi jusqu’à la correction.
Dans une PME sans juriste ni DPO, la protection des données revient souvent au pilote QSE de l’entreprise. Qontinua lui donne les mêmes outils que pour la qualité et la prévention, conçus pour une prise en main rapide. Pour aller plus loin, consultez notre blog : le RGPD en PME sans juriste ni DPO et les 6 piliers à sécuriser avant un contrôle CNIL.
Logiciel RGPD ou registre Excel : ce qui change au quotidien
Des modèles de registre et quelques outils de gestion suffisent pour démarrer. Dès que les logiciels, les sous-traitants et les demandes de vos clients se multiplient, le fichier vieillit : un traitement oublié, un transfert hors UE non documenté, une mesure jamais vérifiée.
| Sujet | Avec un tableur | Avec Qontinua |
|---|---|---|
| Registre des traitements | Rempli une fois, rarement relu | Fiches reliées aux logiciels, aux mesures et aux intervenants |
| Transferts hors UE | Repérés à la main, souvent oubliés | Repérage automatisé selon le pays de chaque intervenant |
| Mesures de sécurité | Un document à part | Catalogue technique, organisationnel et physique, par logiciel |
| Analyse d’impact (AIPD) | Question laissée en suspens | Questionnaire qui indique si l’AIPD est obligatoire |
| Gestion des sous-traitants | Contrats rangés, jamais audités | Programme d’audit généré en une opération |
| Violations de données | Un e-mail, puis l’oubli | Événement, analyse des causes, actions correctives |
Résultat : moins d’heures passées à reconstituer des preuves de conformité, plus de disponibilité pour simplifier les processus qui comptent. Notre article ce que coûte réellement une mise en conformité en entreprise détaille les postes de dépense.
Où en est votre conformité ?
Six questions sur votre conformité au RGPD, trente secondes : obtenez votre score de conformité indicatif et les priorités à traiter.
Score indicatif, calculé dans votre navigateur : aucune réponse n’est enregistrée.
Les fonctionnalités du logiciel RGPD Qontinua
Les trois modules, Logiciels, Mesures de protection et Registre des traitements, sont imbriqués : une mesure posée sur un logiciel rejoint automatiquement les fiches des traitements qui l’utilisent. Ils partagent aussi la même base de gestion que vos audits, vos événements et vos plans d’actions.
Registre des traitements
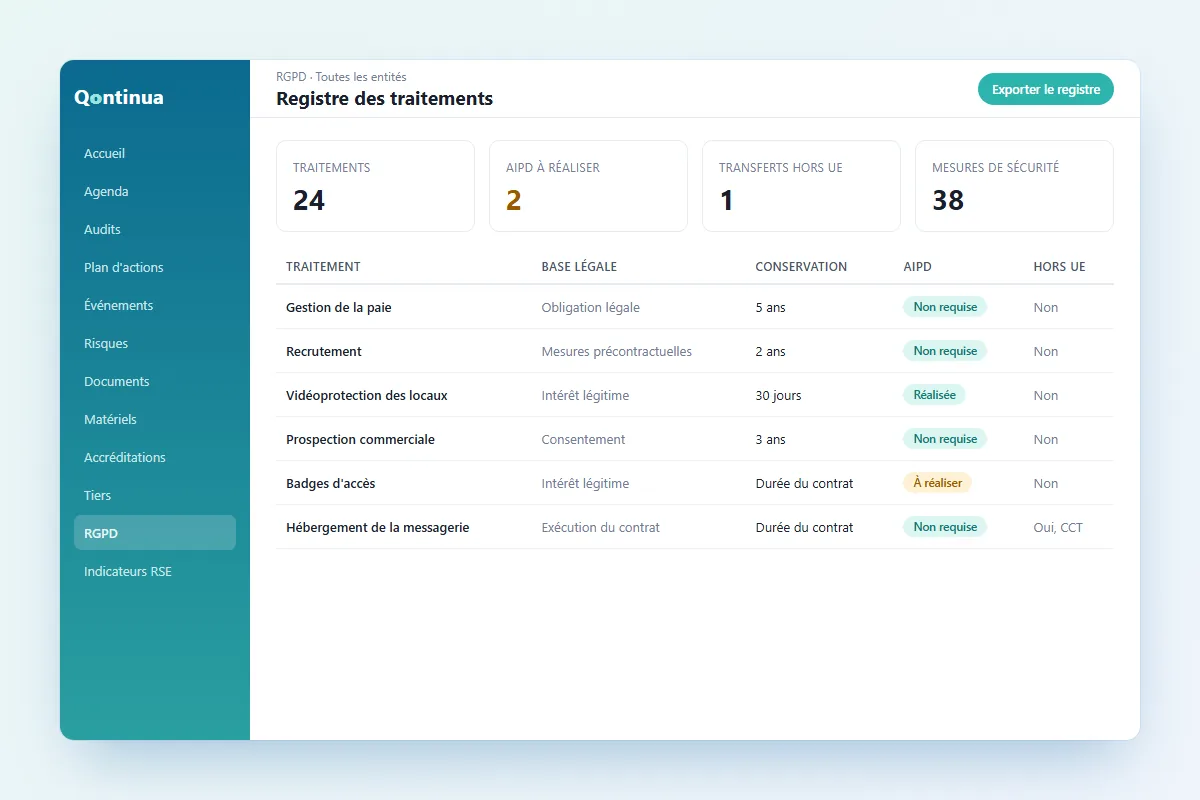
Pour chaque traitement : finalité, base légale, catégories de données, durées de conservation, intervenants, mesures et annexes. Dupliquez une fiche pour gagner du temps, facilitez la gestion par entité, puis exportez des rapports détaillés et le registre complet en Excel ou en PDF. Découvrir le module RGPD →
- Fiches imprimables, une par fiche ou par lot
- Durées de conservation liées à vos documents
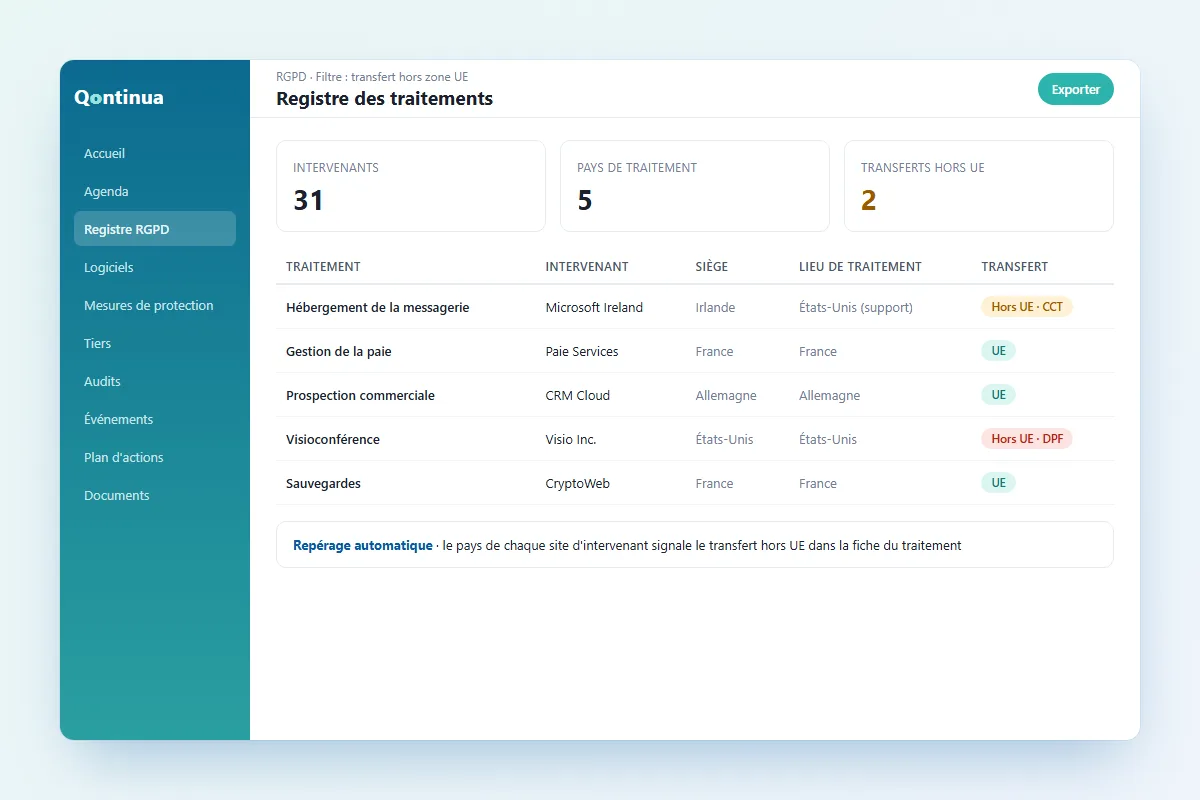
Transferts hors UE repérés automatiquement
Les intervenants de vos traitements sont des tiers et des sites déjà connus de Qontinua : leur pays détermine où vos données sont stockées et traitées. Un transfert hors de l’Union européenne apparaît dans une colonne dédiée et dans un filtre, grâce au rôle de chaque intervenant, sans recherche manuelle. Vous ajoutez les cas particuliers et documentez les garanties retenues.
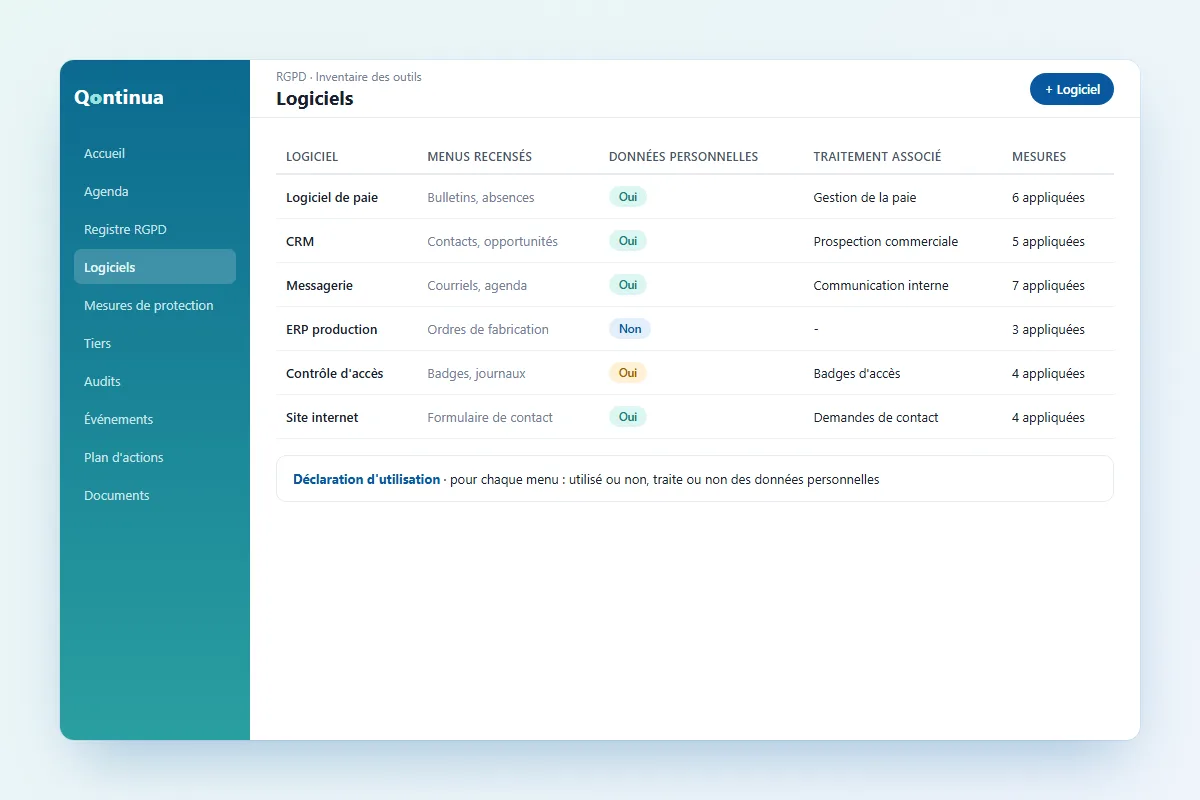
Inventaire des logiciels et des données personnelles
Recensez les logiciels et outils de chaque entité, leur version et leurs menus, puis déclarez pour chacun s’il est utilisé et s’il traite des données personnelles. Chaque logiciel est associé aux traitements du registre pour savoir enfin où se trouvent vos données.
- Rattachement par entité pour la gestion des accès des utilisateurs
- Base commune avec la sécurité des systèmes d’information
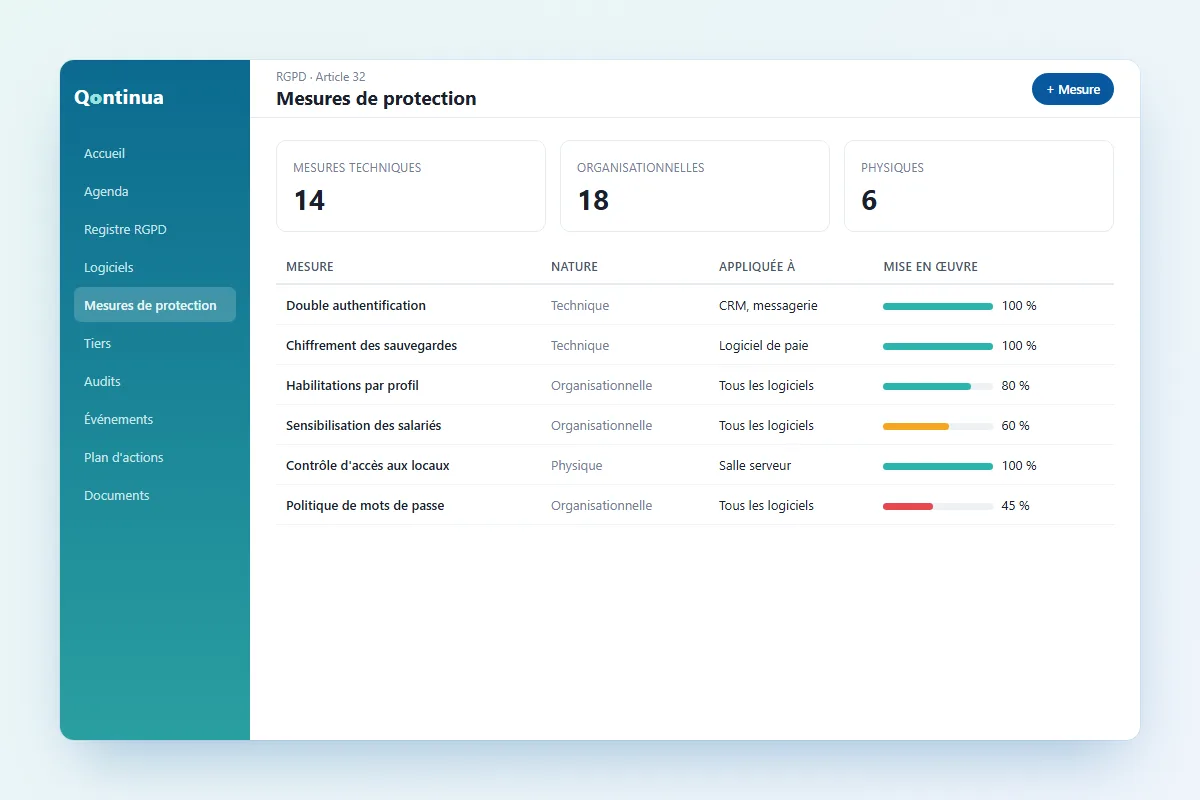
Sécurisation de vos logiciels et de vos données
Pour la sécurité des données : chiffrement, pseudonymisation, double authentification, habilitations, sensibilisation, contrôle d’accès aux locaux : le catalogue réunit vos mesures techniques, organisationnelles et physiques. Pour chaque logiciel, vous sélectionnez les mesures appliquées et leur niveau de mise en œuvre, qui remontent dans les fiches du registre et réduisent les risques, contre les menaces internes comme externes, en garantissant la confidentialité des données. Lire : les mesures techniques à mettre en place.
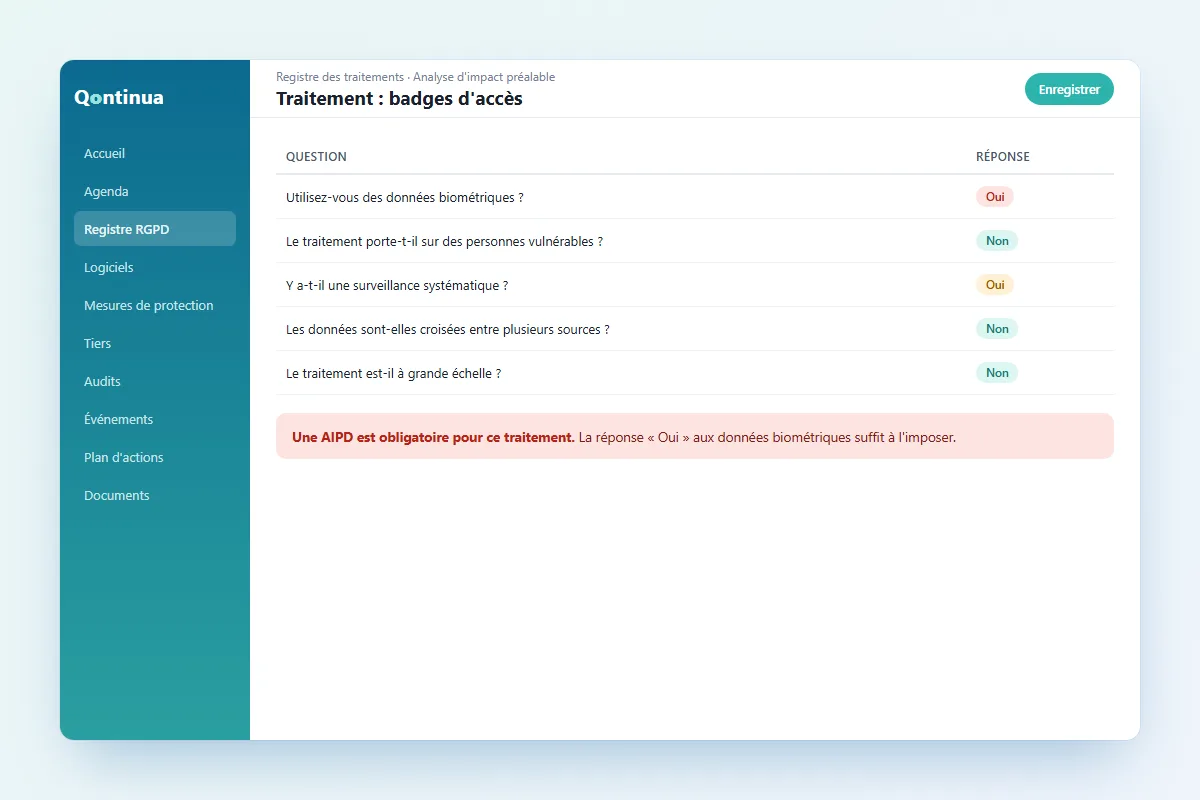
Analyse d’impact (AIPD)
Une analyse d’impact préalable s’intègre à chaque fiche du registre : une liste de questions indique si une AIPD est nécessaire. Une seule réponse peut suffire à identifier les risques, par exemple l’usage de données biométriques. Vous pouvez ensuite réaliser l’évaluation complète et la joindre en annexe.
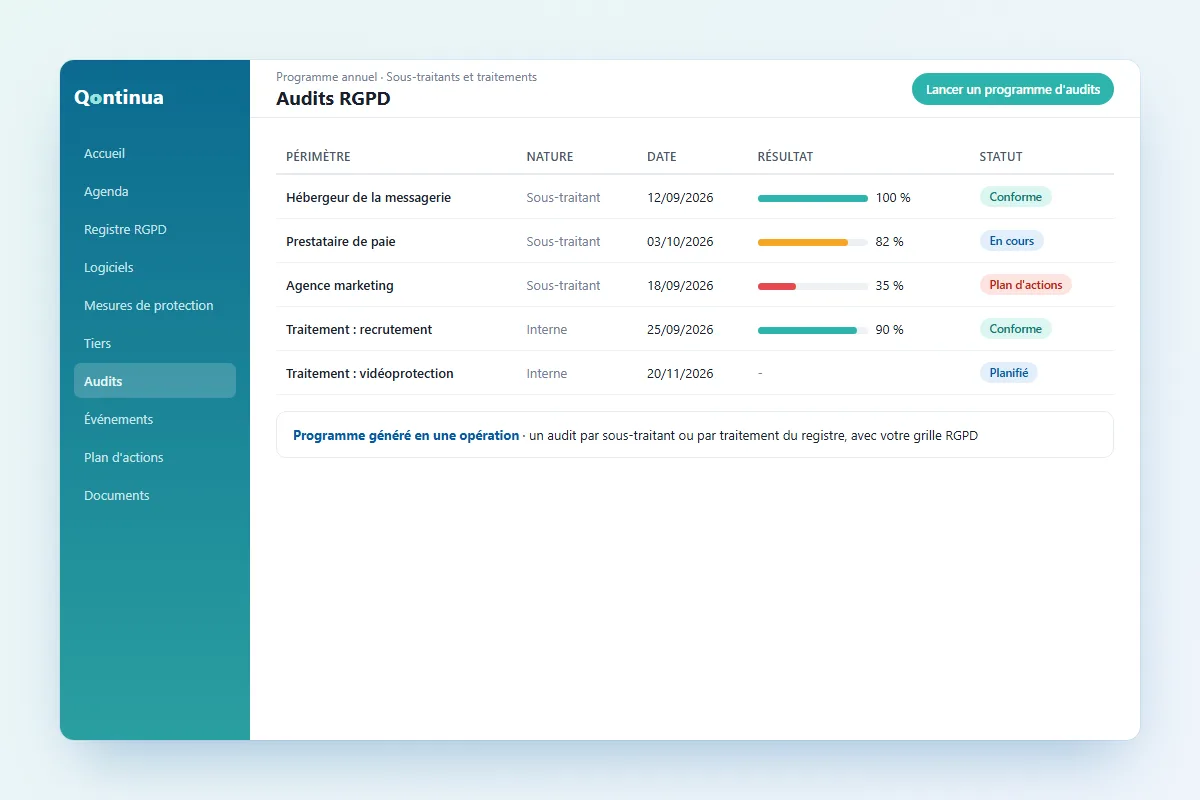
Audit de vos sous-traitants et de vos traitements
Générez en une opération un audit par sous-traitant ou par fiche du registre, avec votre propre grille de conformité. Les écarts deviennent des actions correctives, avec des alertes avant chaque échéance, et le rapport PDF garde la trace de chaque contrôle pour vos clients et pour la CNIL. Découvrir le module Audits →
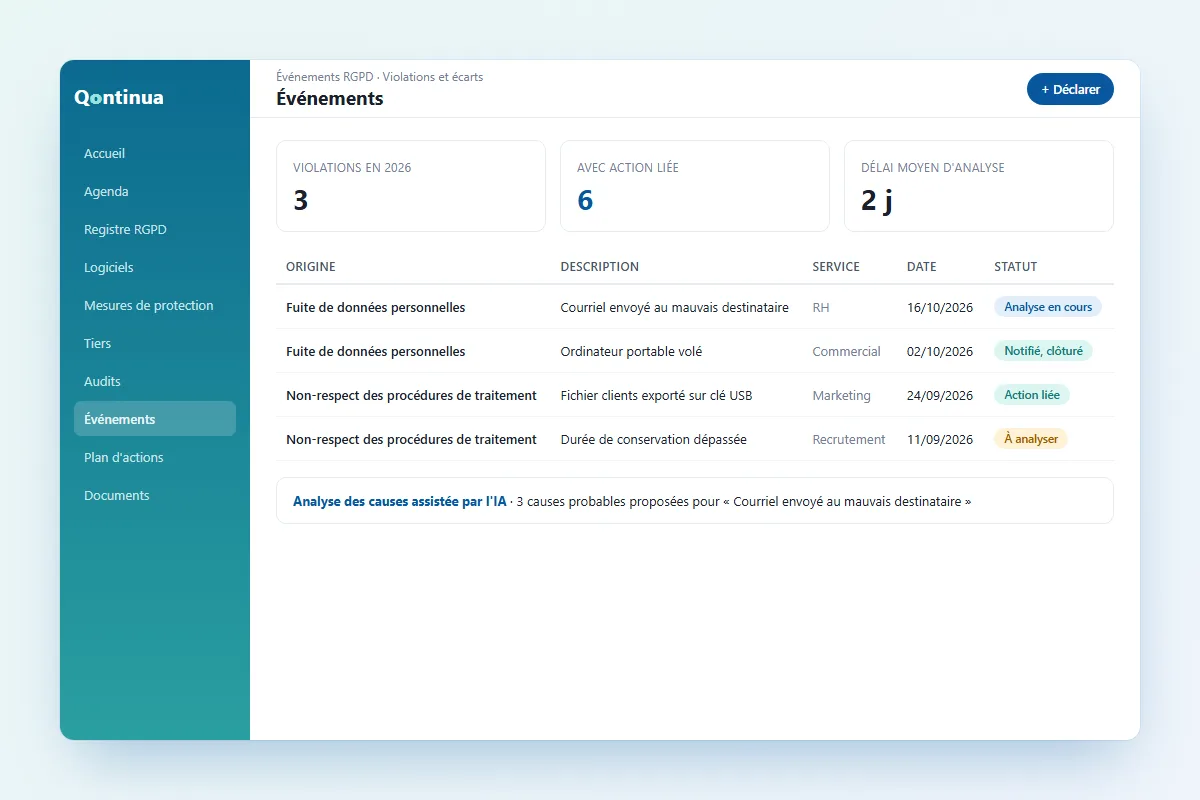
Violations de données et plan d’actions
Courriel au mauvais destinataire, ordinateur volé, fichier exporté sans autorisation : chaque violation ou écart aux règles internes est déclaré comme un événement, avec l’origine « fuite de données personnelles ». L’analyse des causes est assistée par l’intelligence artificielle, puis les actions correctives reçoivent un pilote et une échéance. Découvrir la gestion des événements →
Voyez ces outils appliqués à votre organisation
Démonstration de 45 minutes avec un expert, à partir de vos traitements, de vos logiciels et de vos sous-traitants.
La CNIL et vos clients vous demandent de prouver votre conformité
La conformité repose sur le principe de responsabilité : il ne suffit pas d’être conforme, il faut pouvoir le démontrer. En cas de contrôle, la CNIL vérifie des pièces existantes et vos procédures internes ; vos clients exigent votre registre, vos mesures et la liste de vos sous-traitants.
Le logiciel est là pour vous aider à tenir ces preuves de protection des données à jour au fil de l’année et à les exporter rapidement. Ce n’est ni une solution de gestion des cookies ni un service de DPO externalisé : pour l’accompagnement juridique de la mise en conformité, nos partenaires interviennent sur devis. Lire : construire un plan durable.
Articles 30, 32, 35 : ce que vous devez documenter
Le logiciel est conçu autour des exigences du RGPD et de la réglementation qu’une entreprise doit justifier en matière de données. Vous paramétrez vos traitements une fois, puis le logiciel rassemble les preuves de conformité attendues.
- Article 5principes et responsabilité : justifier la conformité
- Article 28sous-traitants : garanties, contrats et contrôles
- Article 30registre des activités de traitement
- Article 32mesures techniques et organisationnelles de sécurité
- Articles 33 et 34violations de données : notification à la CNIL sous 72 heures si un risque existe
- Article 35analyse d’impact pour les traitements à risque élevé
Le logiciel couvre aussi votre système QHSE et votre démarche RSE, dans la même interface. Pour démarrer : mise en conformité : par où commencer.
Une solution de conformité RGPD adaptée à votre secteur d’activité
Types et catégories de données, intervenants, grilles de contrôle, mesures techniques : tout se paramètre selon le métier de l’entreprise, sans développement.
- Industrie et production
- BTP et construction
- Santé et médico-social
- Services et tertiaire
- Commerce et distribution
- Transport et logistique
- Cabinets et fiduciaires
- Secteur public
Nos guides vous accompagnent : former vos équipes, facturation électronique et l’intérêt d’un accompagnement externe.
Déployer votre logiciel de conformité RGPD en 4 étapes
Le rythme de la mise en conformité dépend du nombre d’entités et de traitements, avec un conseiller pour vous aider à chaque étape, sans mobiliser vos ressources informatiques.
- RecenserLogiciels utilisés, traitements, processus, sous-traitants, reprise du registre existant : le point de départ de la mise en conformité.
- DocumenterFiches du registre, durées de conservation, mesures par logiciel.
- ÉvaluerAnalyses d’impact, transferts hors UE, premier programme de contrôle des sous-traitants.
- Piloter et prouverGestion des violations, actions correctives, registre exporté à jour.
Données hébergées en France et sécurisées
Votre registre de protection des données décrit les informations les plus confidentielles de l’entreprise, et nous devons en garantir la confidentialité. Qontinua est développé par une entreprise normande et vos données sont hébergées sur des serveurs en France, chez CryptoWeb, avec une réplication en temps réel sur plusieurs datacenters distants.
La gestion des accès se fait par profil et par entité, chaque utilisateur ne voyant que son périmètre, la double authentification peut être imposée à toute l’organisation, chaque accès aux données est tracé et vous exportez l’intégralité de votre base à tout moment. Une API publique connecte la plateforme aux autres logiciels de l’entreprise pour automatiser vos exports.
Comment choisir sa solution RGPD ?
- Un registre de conformité relié aux logiciels, aux mesures et aux sous-traitants, pas une simple liste.
- Le repérage des transferts hors UE et l’aide à la décision pour les AIPD.
- Un audit régulier des sous-traitants et la gestion des violations de données.
- Une prise en main rapide et facile, sans ressources juridiques ni DPO en interne.
- Hébergement des données en France et réversibilité garantie.
- Prix lisible, sans option ajoutée après la signature.
Pour comparer les offres, lisez comment une solution transforme une contrainte en process maîtrisé.
Tarif : une offre unique, tout compris
À partir de 31 € HT par mois, hébergement, mises à jour et support compris
L’abonnement donne accès à l’ensemble de la solution (protection des données, QSE et RSE). Seuls les utilisateurs actifs sont facturés, un compte inactif ne coûte rien, ce qui permet d’ouvrir la plateforme à toute l’entreprise sans faire exploser le budget.
Consultez la page tarifs ou demandez un devis lors de la démonstration.
- Registre, logiciels et mesures
- Logiciel web et mobile, sans installation
- Gestion multi-sites et multi-entités
- API publique et export complet des données
- Support par messagerie, intervention 24h/24 sur incident critique
- Essai gratuit de 14 jours, engagement de 12 mois ensuite
Obtenez votre devis en 45 minutes
Une démonstration sur vos traitements réels et un devis adapté à la taille de votre équipe, sans engagement.
Questions fréquentes sur la solution RGPD
Qu’est-ce qu’un logiciel RGPD ?
C’est un outil qui centralise la gestion de la conformité au règlement général sur la protection des données : registre des traitements, mesures techniques, sous-traitants, analyses d’impact, violations de données et preuves. Il remplace les tableurs et permet de démontrer la conformité à tout moment.
Le registre des traitements est-il obligatoire ?
Oui, pour la quasi-totalité des entreprises. L’exemption prévue pour les structures de moins de 250 salariés ne s’applique pas dès qu’un traitement est régulier, comme la paie ou le fichier clients, ou qu’il porte sur des catégories particulières de données.
Quand une AIPD est-elle obligatoire ?
Pour les traitements susceptibles d’engendrer un risque élevé pour les personnes : données sensibles ou biométriques, surveillance systématique, personnes vulnérables, traitement à grande échelle. La CNIL publie une liste de traitements concernés. Dans le logiciel, le questionnaire de chaque fiche indique si l’AIPD s’impose.
Que faire en cas de violation de données ?
Documentez-la, évaluez les risques pour les personnes et notifiez rapidement la CNIL, sous 72 heures, si un risque existe, puis informez les personnes si le risque est élevé. Dans le logiciel, la violation devient un événement, avec l’analyse des causes et les actions correctives.
Faut-il désigner un DPO ?
Le DPO est obligatoire pour les organismes publics et pour les entreprises dont l’activité principale implique un suivi régulier et systématique des personnes, ou le traitement massif de données sensibles. Dans les autres cas, c’est recommandé : un référent RGPD interne suffit souvent, appuyé par un logiciel de mise en conformité.
Combien coûte Qontinua ?
L’abonnement démarre à 31 € HT par mois, RGPD, QSE et RSE compris, avec l’hébergement en France, les mises à jour et l’assistance. Seuls les utilisateurs actifs sont facturés, et le devis précis est établi lors de la démonstration.
Existe-t-il un logiciel RGPD gratuit ?
La CNIL met à disposition un modèle de registre et un logiciel d’analyse d’impact gratuits, utiles pour démarrer. Ces outils ne relient pas les logiciels, les mesures et les sous-traitants, et n’assurent ni la gestion des relances ni le suivi. Qontinua propose un essai gratuit de 14 jours sur toute la plateforme.
Peut-on gérer le RGPD et le QSE au même endroit ?
Oui, c’est le principe de Qontinua : une seule base, les mêmes comptes et les mêmes plans d’actions. Une violation de données se traite comme un incident, un contrôle RGPD comme un audit qualité, deux domaines dans une seule base.
Testez la solution RGPD sur vos propres données
En 45 minutes, sur vos cas d’usage, un expert vous montre comment tenir votre registre à jour, repérer vos transferts hors UE et réunir les preuves de conformité demandées par vos clients grâce à Qontinua.