Conformité RGPD : les 6 piliers à sécuriser avant un contrôle CNIL
Lors d’un contrôle, la CNIL vérifie des pièces existantes : registre, mentions d’information, preuves de consentement, procédures internes. Les documents rédigés dans l’urgence se repèrent facilement. La conformité RGPD concerne toute entreprise qui réalise un traitement de données personnelles, quels que soient sa taille et son secteur, dès lors qu’elle est établie dans l’Union européenne ou qu’elle cible des résidents européens. La démarche ci-dessous suit les étapes recommandées par la CNIL. Elle organise la protection des données bien avant toute vérification.
Ce qu’il faut retenir
- Le RGPD (règlement (UE) 2016/679) s’applique depuis le 25 mai 2018.
- Le registre des activités de traitement, prévu à l’article 30 du RGPD, documente l’ensemble de vos traitements.
- Une violation de données présentant un risque pour les droits et libertés se notifie à la CNIL sous 72 heures.
- Selon la CNIL, près de 74 % des plaintes reçues en 2018 portaient sur l’exercice des droits des personnes.
Donnée personnelle, traitement, responsable : les notions de base du RGPD
Le périmètre de vos obligations dépend de trois définitions:
- Donnée personnelle (ou donnée à caractère personnel) : toute information se rapportant à une personne physique identifiée ou identifiable, directement (nom, numéro de sécurité sociale, photo) ou par croisement (adresse IP, géolocalisation, identifiant en ligne). Les fichiers papier sont concernés. Les données anonymisées et celles d’une personne morale ne le sont pas.
- Traitement : toute opération sur ces données, informatisée ou non. Collecte, enregistrement, conservation, consultation, diffusion et effacement en font partie. Un fichier clients, la paie, la prospection par e-mail ou la vidéosurveillance d’un magasin sont des traitements de données personnelles.
- Responsable du traitement : le représentant légal de l’entreprise (gérant, président), qui détermine les finalités et les moyens. Le sous-traitant (hébergeur, prestataire de maintenance) agit pour son compte et reste soumis au RGPD.
Dès qu’une entreprise emploie du personnel, ses services RH réalisent un traitement et entrent dans le champ du règlement.
Les 6 axes de la conformité RGPD à mettre en place
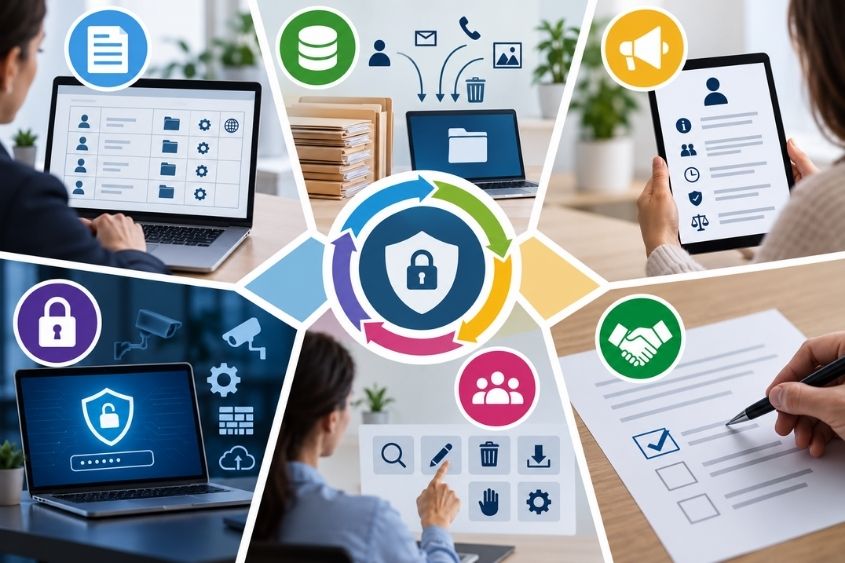
La CNIL décrit la mise en conformité comme une démarche continue. Chaque pilier correspond à une obligation vérifiable sur pièces.
1. Recenser vos traitements dans un registre
Le registre comporte une fiche par traitement. Chaque fiche indique les coordonnées du responsable du traitement et, le cas échéant, du délégué à la protection des données (DPO). Elle précise aussi les finalités, les catégories de personnes et de données, les destinataires, les durées de conservation, les mesures de sécurité et les transferts hors de l’Union européenne. La CNIL fournit un modèle. Les entreprises de moins de 250 salariés peuvent limiter le registre aux traitements non occasionnels (paie, fichiers clients ou fournisseurs), à ceux présentant un risque pour les droits et libertés et à ceux portant sur des données sensibles.
2. Trier les données et fixer leur conservation
Pour chaque traitement, contrôlez la pertinence des données au regard de l’objectif (principe de minimisation), les personnes habilitées à y accéder et la durée de conservation. Une société qui prospecte uniquement par e-mail n’a pas à collecter de numéro de téléphone.
3. Informer les personnes concernées
Chaque formulaire ou collecte orale mentionne les informations suivantes : identité du responsable, finalité, base légale, destinataires, durée de conservation, droits de la personne et droit d’introduire une réclamation auprès de la CNIL. En collecte indirecte, ces informations sont délivrées au plus tard un mois après l’obtention des données. Sur un formulaire en ligne, un premier niveau d’information renvoie vers une politique de confidentialité au titre explicite.
4. Recueillir un consentement valable
Le consentement n’est pas requis lorsque le traitement repose sur l’exécution d’un contrat (travail, vente, location). Il est obligatoire pour les données sensibles, la réutilisation pour une autre finalité, les cookies non nécessaires et la prospection électronique, sauf pour un client existant sollicité au sujet de produits similaires. Il doit être libre, éclairé, spécifique et univoque : aucune case précochée, et le silence ne vaut pas accord. Le droit de retrait s’exerce aussi simplement que le recueil. Le responsable doit pouvoir prouver chaque consentement obtenu.
5. Organiser l’exercice des droits
La personne concernée dispose d’un droit d’accès, d’un droit de rectification, d’un droit à l’effacement (« droit à l’oubli », limité à des cas précis) et d’un droit à la portabilité, ainsi que de droits d’opposition et de limitation. Répondez sous un mois à compter de la réception de la demande. Pour la portabilité, comptez entre un et trois mois selon le contexte. Prévoyez un formulaire, une adresse de messagerie ou un numéro dédié, et une procédure interne suivie par le DPO.
6. Sécuriser les données et anticiper les violations
Vérifiez au minimum ces points :
- accès aux locaux et armoires verrouillés ;
- identifiant propre et mot de passe complexe par utilisateur, comptes clos en fin de contrat ;
- profils d’accès distincts selon les besoins ;
- verrouillage automatique de session, antivirus et logiciels à jour ;
- sauvegardes régulières, charte informatique signée, personnel sensibilisé.
En cas de violation (destruction, perte, altération ou divulgation de données personnelles), notifiez la CNIL en ligne sous 72 heures si les droits et libertés sont menacés. Informez les personnes lorsque ce risque est élevé.
Quels risques et sanctions encourez-vous en cas de non-conformité ?
La CNIL peut prononcer un avertissement, une injonction de cesser le traitement, le retrait d’une autorisation ou une sanction pécuniaire, graduée selon la gravité du manquement. Le RGPD fixe le plafond des amendes administratives à 20 millions d’euros ou 4 % du chiffre d’affaires. Le droit français, qui encadre la protection des données personnelles par la loi n° 2018-493 du 20 juin 2018, prévoit en outre des sanctions pénales :
| Manquement | Entrepreneur individuel | Société |
|---|---|---|
| Absence d’information des personnes | 1 500 € | 7 500 € |
| Traitement sans consentement obligatoire | 300 000 € et 5 ans d’emprisonnement | 1 500 000 € |
Comment Qontinua vous accompagne en amont d’un contrôle ?
Qontinua intervient avant le contrôle, à un stade où les écarts se corrigent sans contrainte de délai. L’accompagnement reprend les six piliers : diagnostic de l’existant, constitution ou mise à jour du registre, revue des mentions d’information et du recueil du consentement, procédure de réponse aux demandes de droits, liste de contrôle de sécurité. Votre organisation dispose ainsi des pièces exigées par le principe d’accountability, qui impose à chaque entreprise de démontrer sa conformité en matière de protection des données personnelles. Commencez par le registre : les autres obligations se vérifient à partir de lui.