RGPD : la solution qui transforme une contrainte en process maîtrisé
Le règlement UE 2016/679, dit RGPD, impose des obligations documentées à toute organisation qui traite des données à caractère personnel. Sans logiciel dédié, la gestion du registre des activités de traitement, des demandes d’exercice de droits et des incidents de sécurité repose sur des fichiers dispersés, des délais manqués et une accountability impossible à démontrer. Les solutions du marché répondent précisément à cette réalité opérationnelle.
Ce qu’il faut retenir
- Un logiciel RGPD centralise registre des traitements, AIPD, DSR et gestion des violations dans un environnement unique et auditable.
- Le DPO libère du temps de préparation documentaire pour se concentrer sur les initiatives stratégiques de protection des données.
- Les solutions du marché couvrent désormais plusieurs réglementations simultanément : RGPD, AI Act, NIS2, ePrivacy.
- Les prix débutent à 0 € avec l’outil open source de la CNIL et s’élèvent à une centaine d’euros par mois pour les plateformes SaaS d’entrée de gamme., avec des offres sur devis pour les structures complexes.
- Le choix d’un logiciel RGPD dépend du profil de l’organisation : taille, secteur, présence d’un DPO interne ou externalisé.
Qu’est-ce qu’une solution RGPD et pourquoi en avez-vous besoin ?
Une solution RGPD est un logiciel ou une plateforme SaaS conçu pour structurer, automatiser et documenter les obligations issues du règlement général sur la protection des données. Elle ne se substitue pas à l’expertise juridique, mais elle transforme une démarche de conformité fragmentée en un process reproductible et traçable.
Les enjeux de la conformité RGPD pour votre organisation
L’article 30 du RGPD impose à tout responsable de traitement la tenue d’un registre des activités de traitement à jour. Ce registre n’est pas une formalité administrative : lors d’un contrôle de la CNIL, il constitue la première preuve d’une démarche d’accountability sérieuse. Une documentation reconstituée a posteriori, à partir de fichiers Excel dispersés entre départements, ne satisfait pas aux exigences d’une autorité de contrôle dont le niveau d’exigence a considérablement progressé depuis 2018.
Au-delà du registre, les risques opérationnels sont concrets. Les demandes d’exercice de droits (DSR) obéissent à des délais stricts. Une violation de données doit être notifiée à la CNIL dans les 72 heures suivant sa découverte. Ces deux obligations supposent des workflows documentés, des responsabilités clairement assignées et un suivi traçable. Sans outil dédié, les retards s’accumulent et les sanctions deviennent prévisibles.
L’entrée en vigueur progressive de l’AI Act européen ajoute une couche réglementaire supplémentaire pour les organisations qui déploient des systèmes d’intelligence artificielle. Les solutions les plus récentes intègrent déjà ce périmètre dans leur gouvernance de la conformité.
Comment une solution RGPD simplifie votre mise en conformité ?
Un logiciel RGPD opère sur trois niveaux distincts. D’abord, la centralisation : toutes les informations relatives aux traitements, aux sous-traitants, aux bases légales et aux mesures de sécurité sont regroupées dans un environnement unique, accessible aux équipes concernées. Ensuite, l’automatisation : la génération des documents réglementaires (politiques de confidentialité, notices d’information, contrats de sous-traitance) s’appuie sur des modèles mis à jour en fonction des évolutions législatives. Enfin, la traçabilité : chaque action, chaque modification, chaque réponse à une DSR est horodatée et archivée, constituant la piste d’audit exigée par les autorités de contrôle.
Pour le DPO, l’impact est immédiat. La préparation d’un audit mobilisait auparavant des semaines de collecte manuelle entre services. Avec une plateforme centralisée, les preuves de conformité sont disponibles en temps réel.
Les solutions RGPD du marché : comparatif détaillé
Le marché propose aujourd’hui des logiciels RGPD aux positionnements très différents : solutions légères pour petites structures, plateformes tout-en-un pour groupes multi-entités, outils spécialisés pour DPO, et même un logiciel gratuit édité par la CNIL elle-même. Voici les options qui méritent votre attention en 2026.
Dastra : automatisation intelligente et registre des traitements
Dastra est une plateforme SaaS construite autour des besoins opérationnels du DPO. Avec plus de 15 000 utilisateurs, elle occupe une place de premier plan parmi les logiciels de conformité du marché francophone. Son registre des activités de traitement bénéficie d’une assistance par intelligence artificielle pour la génération automatique de fiches de traitement et la conduite d’AIPD.
La plateforme encourage la collaboration entre le DPO et les équipes métier, ce qui répond à une réalité souvent négligée : la conformité RGPD ne peut pas reposer sur une seule personne. Les fonctionnalités couvrent le registre, les analyses d’impact, la gestion des droits des personnes, les violations de données et les exercices de droits. Son architecture ouverte facilite l’intégration avec d’autres outils internes.
Pour qui : DPO internes de structures moyennes à grandes, équipes conformité qui ont besoin de collaboration documentée.
Dipeeo : conformité RGPD et AI Act pour les entreprises ambitieuses
Dipeeo combine une plateforme SaaS et l’expertise d’un DPO externe déclaré à la CNIL. Son positionnement repose sur l’automatisation de 85 % des tâches à faible valeur ajoutée, laissant aux équipes juridiques le soin de traiter les situations complexes. L’équipe est composée de juristes et d’ex-avocats spécialisés en droit des données.
Environ 570 entreprises portent le label « RGPD conforme par Dipeeo ». Les fonctionnalités incluent un plan d’actions personnalisé, la génération de documents juridiques, la gestion des droits des personnes, l’audit des sous-traitants, un support en cas de contrôle ou d’incident, un trust center et la couverture de l’AI Act. La solution adresse à la fois le RGPD et les nouvelles obligations liées à l’intelligence artificielle.
Pour qui : Entreprises en croissance souhaitant externaliser la fonction DPO tout en conservant une plateforme de pilotage autonome.
Data Comply One : IA et cybersécurité intégrées
Data Comply One (DCO) se distingue par son périmètre réglementaire étendu. La solution couvre simultanément le RGPD, NIS2, DORA et l’AI Act, ce qui en fait un outil pertinent pour les organisations soumises à plusieurs cadres réglementaires européens. Plus de 1 000 entreprises dans 34 pays utilisent la plateforme.
DCO combine trois composantes : une plateforme SaaS pour automatiser et piloter la conformité, des experts DPO externalisé et RSSI disponibles sur demande, et un module d’e-learning pour la sensibilisation des collaborateurs au RGPD, à l’IA et à la cybersécurité. Le Pass Conformité exportable permet de partager une preuve de conformité avec des partenaires ou clients.
Pour qui : Groupes internationaux, entreprises du secteur financier ou des infrastructures critiques, organisations soumises à NIS2 ou DORA en plus du RGPD.
Alowa Cloud : solution légère pour les petites structures
Alowa Cloud répond à un besoin que les plateformes complexes ne couvrent pas toujours bien : la mise en conformité des petites et moyennes associations et entreprises, sans compétence juridique interne. La solution propose un diagnostic complet, un plan d’action sur mesure généré automatiquement, et la création de documents 100 % conformes synchronisés en temps réel avec le registre des traitements et la politique de confidentialité.
Le prix démarre à 39 €/mois, avec un essai de 7 jours gratuit. Trois formules d’abonnement sont disponibles, ainsi qu’un accès à la carte. La solution est également utilisée par des DPO et consultants externes pour gérer la conformité de plusieurs clients depuis une interface unique.
Pour qui : TPE, PME, associations, consultants RGPD indépendants gérant un portefeuille de clients.
PIA : l’outil open source de référence de la CNIL
Le logiciel PIA (Privacy Impact Assessment) est édité directement par la CNIL. Gratuit et open source, il aide les organisations à mener et formaliser leurs analyses d’impact sur la protection des données, conformément aux exigences de l’article 35 du RGPD. Le code source est modifiable, ce qui permet son intégration dans des outils internes existants.
Disponible en 20 langues, dont le français et l’anglais, PIA permet la création de modèles d’analyse d’impact reproductibles. Sa limite est claire : il couvre uniquement les AIPD, sans gérer le registre des traitements, les DSR ou les violations de données. Ce n’est pas une solution de conformité globale, mais un outil de référence pour une obligation précise.
Pour qui : Toute organisation devant réaliser des AIPD, notamment les structures à budget contraint qui traitent des données sensibles à grande échelle.
WITIK et Iziro : alternatives françaises spécialisées
WITIK, lancée en 2020 avec le cabinet Haas Avocats, s’est imposée comme une plateforme SaaS RGPD majeure sur le marché européen. Elle propose 6 modules intégrés couvrant le RGPD, la loi Sapin II et ePrivacy, disponibles en 5 langues (français, anglais, allemand, espagnol, italien). Son prix est de 100 €/mois, avec une version d’essai gratuite. La solution gère la conformité à l’échelle internationale, ce qui la rend adaptée aux groupes avec des filiales européennes.
Iziro cible spécifiquement les DPO, qu’ils soient internes, mutualisés ou externes. La plateforme est conçue pour la gestion multi-clients : les consultants, avocats et cabinets spécialisés peuvent gérer plusieurs organisations depuis une interface centralisée. La licence entreprise n’impose aucune limite sur le nombre de comptes utilisateurs, et une banque de traitements standards accélère la constitution du registre.
Pour qui : WITIK convient aux groupes multi-pays soumis à plusieurs réglementations. Iziro est taillé pour les DPO mutualisés et les cabinets de conseil en protection des données.
Comment choisir la bonne solution RGPD pour votre organisation ?
Aucun logiciel RGPD n’est universellement optimal. Le choix dépend de variables objectives que votre organisation doit évaluer avant toute décision.
Évaluer vos besoins : taille, secteur et complexité
Une TPE de 10 salariés qui collecte des données clients via un formulaire de contact n’a pas les mêmes obligations documentaires qu’un groupe bancaire soumis à NIS2 et DORA. La première a besoin d’un registre des traitements, d’une politique de confidentialité conforme et d’une procédure de réponse aux DSR. Le second doit gérer des centaines de traitements, des transferts de données hors UE, des analyses d’impact complexes et des obligations de notification à plusieurs autorités.
Le secteur d’activité détermine également les exigences spécifiques. Les établissements de santé traitent des données de catégorie particulière au sens de l’article 9 du RGPD, ce qui impose des AIPD systématiques. Les plateformes numériques grand public doivent gérer des volumes élevés de demandes d’exercice de droits. Ces spécificités doivent orienter le choix vers une solution capable de les couvrir nativement.
Comparer les fonctionnalités : registre, DSR, incidents
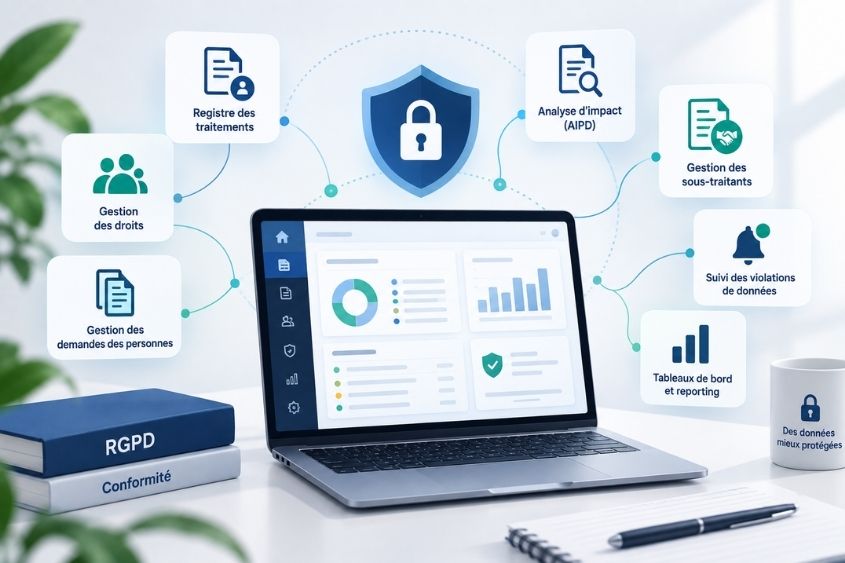
Trois fonctionnalités constituent le socle minimal d’un logiciel RGPD sérieux. Le registre des activités de traitement doit être structuré selon les exigences de l’article 30, avec gestion des bases légales, des durées de conservation, des catégories de données et des destinataires. La gestion des DSR doit permettre le suivi des délais réglementaires et la traçabilité des réponses. La gestion des violations de données doit inclure un workflow de qualification, de notification à la CNIL et, le cas échéant, de communication aux personnes concernées.
Au-delà de ce socle, les AIPD, l’audit des sous-traitants, les modules de privacy by design et la couverture de l’AI Act constituent des différenciateurs selon votre profil.
Budget et coût total de propriété
Les prix publics disponibles dans les sources analysées vont de 0 € (PIA, outil CNIL) à 39 €/mois (Alowa Cloud) et 100 €/mois (WITIK). Les plateformes à destination des grandes entreprises (Dastra, Data Comply One, Dipeeo, EQS) fonctionnent sur devis, avec des tarifs qui varient selon le nombre d’entités, d’utilisateurs et de traitements gérés.
Le coût total de propriété dépasse le seul abonnement logiciel. Il faut intégrer le temps de déploiement initial, la formation des utilisateurs, et le coût éventuel d’un DPO externalisé si la solution retenue inclut ce service. Une solution à 39 €/mois qui nécessite 40 heures de paramétrage initial peut revenir plus cher qu’une plateforme à 200 €/mois livrée clé en main avec accompagnement.
Les fonctionnalités d’une solution RGPD performante
Au-delà du comparatif produit, certaines fonctionnalités distinguent les logiciels RGPD matures des outils basiques. Voici ce qui fait la différence en conditions réelles.
Gestion automatisée du registre des activités de traitement
Le registre est l’épine dorsale de toute démarche de conformité RGPD. Un logiciel performant ne se contente pas de fournir un formulaire structuré : il propose une bibliothèque de traitements standards, une assistance par IA pour la qualification des bases légales, et une synchronisation automatique avec les autres documents réglementaires (politiques de confidentialité, contrats de sous-traitance). Toute modification du registre doit être horodatée et versionnée pour constituer une piste d’audit exploitable.
Gestion des demandes d’accès (DSR) et des incidents de données
Les DSR et les violations de données partagent une caractéristique commune : elles obéissent à des délais stricts dont le non-respect expose directement à des sanctions. Un logiciel RGPD doit alerter automatiquement les responsables lorsqu’une échéance approche, tracer chaque étape du traitement et archiver les preuves de réponse. La gestion des violations doit intégrer un arbre de décision pour déterminer si la violation est notifiable à la CNIL et si les personnes concernées doivent être informées.
Évaluation des risques et analyse d’impact (AIPD)
L’AIPD est obligatoire lorsqu’un traitement est susceptible d’engendrer un risque élevé pour les droits et libertés des personnes. Un logiciel RGPD sérieux doit guider l’utilisateur dans cette évaluation, proposer des critères de qualification conformes aux lignes directrices du Comité européen de la protection des données, et générer un rapport structuré prêt à être soumis à la CNIL si nécessaire. La solution PIA de la CNIL remplit cette fonction spécifique gratuitement ; les plateformes complètes l’intègrent dans un écosystème plus large.
Assistance IA et conformité proactive
Plusieurs solutions (Dastra, Provacy, Data Comply One) intègrent désormais des modules d’intelligence artificielle pour accélérer la rédaction de fiches de traitement, générer des recommandations sur mesure et identifier les traitements présentant un risque élevé. Cette assistance réduit la charge documentaire du DPO sans substituer le jugement humain aux décisions réglementaires.
Intégration et déploiement : passer à l’action
Choisir un logiciel RGPD est une décision ; le déployer efficacement en est une autre. Les organisations qui tirent le meilleur parti de leur solution partagent des pratiques communes.
Intégration dans vos processus existants
Un logiciel RGPD ne fonctionne pas en silo. Le registre des traitements doit refléter la réalité opérationnelle de l’organisation, ce qui suppose une cartographie préalable des flux de données avec les équipes métier, informatique et juridique. Les plateformes ouvertes (Dastra notamment) facilitent cette intégration via des API connectées aux outils existants. La migration depuis des fichiers Excel vers une plateforme centralisée nécessite un travail de qualification initial que les solutions avec DPO externalisé (Dipeeo, Data Comply One) peuvent prendre en charge.
Formation et accompagnement des équipes
La conformité RGPD n’est pas l’affaire du seul DPO. Les équipes qui collectent, traitent ou transmettent des données personnelles doivent comprendre leurs obligations et savoir utiliser les outils mis à leur disposition. Plusieurs logiciels RGPD intègrent des modules de sensibilisation (Data Comply One propose un module d’e-learning dédié). Cette dimension formation est souvent sous-estimée lors du déploiement, alors qu’elle détermine en grande partie l’efficacité réelle de la solution.
Mesurer l’impact et les gains de conformité
Un logiciel RGPD performant produit des indicateurs mesurables : taux de complétion du registre, délais moyens de traitement des DSR, nombre de violations gérées dans les délais réglementaires, score de conformité global. Ces données permettent au DPO de rendre compte à la direction et de prioriser les chantiers de mise en conformité restants. Certaines plateformes (Data Comply One, EQS) proposent un tableau de bord exportable qui fait office de preuve dans le cadre d’un audit ou d’une relation contractuelle avec un client exigeant, et illustre l’art de transformer la conformité en avantage concurrentiel démontrable.
Pilotez votre conformité RGPD avec Qontinua
Qontinua intègre la gestion du RGPD directement dans une plateforme plus large de pilotage de la conformité. Vous pouvez y structurer votre registre des traitements, documenter les bases légales et durées de conservation, gérer vos tiers et sous-traitants, réaliser vos AIPD et suivre les éventuelles violations de données.
L’intérêt est aussi de relier la conformité aux actions qui en découlent : un risque ou un écart identifié peut générer une action avec un responsable, une échéance et un suivi jusqu’à sa clôture. Les documents, audits et éléments de preuve restent ainsi associés à votre démarche plutôt que dispersés entre différents fichiers.
Résultat : le DPO dispose d’un environnement structuré pour suivre la conformité dans la durée, tandis que l’organisation peut réunir ses démarches RGPD, QHSE et autres enjeux de conformité au sein d’un même outil.
FAQ
Quelle est la différence entre un logiciel RGPD et un outil de cybersécurité ?
Un logiciel RGPD gère la documentation réglementaire : registre des traitements, AIPD, DSR, violations de données, bases légales. Un outil de cybersécurité protège les systèmes d’information contre les intrusions et les fuites. Les deux répondent à des obligations distinctes, même si certaines plateformes (Data Comply One notamment) intègrent les deux dimensions dans une offre commune couvrant RGPD et NIS2.
Une PME a-t-elle vraiment besoin d’une solution RGPD dédiée ?
Toute organisation qui traite des données à caractère personnel est soumise au RGPD, sans seuil de taille. Une PME doit tenir un registre des traitements, répondre aux demandes d’exercice de droits dans les délais et notifier les violations à la CNIL. Des solutions comme Alowa Cloud (à partir de 39 €/mois) ou l’outil PIA gratuit de la CNIL permettent de structurer cette conformité sans investissement disproportionné.
Combien coûte une solution RGPD en moyenne ?
Les prix publics disponibles vont de 0 € (PIA, CNIL) à 39 €/mois (Alowa Cloud) et 100 €/mois (WITIK). Les plateformes pour grandes organisations fonctionnent sur devis. Le coût total doit intégrer le temps de déploiement, la formation et, le cas échéant, le recours à un DPO externalisé proposé par certaines solutions comme Dipeeo ou Data Comply One.
Comment garantir que ma solution RGPD reste à jour avec la réglementation ?
Les plateformes SaaS sérieuses assurent la mise à jour automatique de leurs modèles documentaires en fonction des évolutions législatives et des lignes directrices du Comité européen de la protection des données. Vérifiez que le contrat de service inclut explicitement cette obligation de mise à jour réglementaire. Les solutions qui couvrent également l’AI Act (Dipeeo, Data Comply One, Provacy) doivent démontrer leur capacité à intégrer les obligations de ce règlement au fur et à mesure de son application.