Audit de conformité RGPD : ce qu’il révèle (et ce qu’il vous épargne)
Une case précochée sur un formulaire web, un outil d’IA branché sur votre CRM sans contrat de sous-traitance, une base clients jamais purgée : ces écarts passent inaperçus jusqu’au jour où la CNIL contrôle votre organisation. L’audit RGPD les fait apparaître avant. Il dresse l’état des lieux de vos traitements de données personnelles, mesure votre niveau de conformité RGPD et aboutit à un plan d’action priorisé. La méthode ci-dessous détaille chaque étape, de la cartographie des outils au rapport final, pour que votre audit de conformité RGPD n’oublie aucun domaine.
Ce qu’il faut retenir
- Le RGPD n’impose pas formellement un audit, mais la CNIL recommande de le réaliser dès le lancement d’un projet de mise en conformité.
- Un audit RGPD couvre quatre domaines : outils et systèmes d’information, collecte, traitements, sécurité des données. Il se conclut par un rapport et un plan d’action.
- Le DPO est le profil naturel pour piloter un audit interne ; un cabinet spécialisé apporte un regard indépendant.
- Comptez 5 à 20 jours de travail en interne, ou 3 000 à 20 000 € HT pour un audit RGPD externe.
- Prévoyez un audit complet tous les 2 à 3 ans, complété par des revues partielles à chaque changement significatif.
Ce que vérifie un audit RGPD et ce qu’il produit
Un audit RGPD est le contrôle de l’ensemble des processus et des mesures de conformité d’un organisme au regard du règlement général sur la protection des données, adopté par le Parlement européen le 14 avril 2016 et entré en vigueur le 25 mai 2018. Il compare la gestion réelle des données à caractère personnel avec les obligations du RGPD, détecte les zones de risque et identifie les chantiers à ouvrir. C’est la première étape de toute démarche de conformité : sans état des lieux, aucune feuille de route n’est fiable.
La question de l’obligation appelle une réponse précise. Le texte du RGPD n’exige pas d’audit en tant que tel. Il impose en revanche de tenir un registre des activités de traitement (article 30) et de pouvoir démontrer sa conformité à tout moment, ce que le droit européen désigne sous le terme d’accountability. La CNIL recommande donc l’audit dès le démarrage d’un projet de mise en conformité RGPD, car il est le seul moyen de produire cette preuve de manière structurée.
Le risque est réel : la CNIL multiplie les contrôles, et les sanctions en cas de non-conformité sont élevées. Le recueil du consentement figure parmi les points sur lesquels l’autorité se montre la plus exigeante lors de ses vérifications.
Qui est concerné par l’audit RGPD ?
Le périmètre du RGPD est large, et l’audit concerne tout organisme qui entre dans son champ d’application. Deux questions se posent : votre organisation est-elle soumise au règlement, et à quel moment déclencher l’audit ?
Les organisations soumises au RGPD
Le RGPD s’applique à toute organisation, publique ou privée : entreprise, association, administration, collectivité. Le critère n’est pas la taille mais le traitement de données personnelles de personnes se trouvant dans l’Union européenne. Une structure établie hors de l’UE reste soumise au règlement dès lors que son activité cible directement des résidents européens.
Les organismes dont l’activité principale comprend le traitement régulier et systématique de données sensibles doivent en outre désigner un délégué à la protection des données (DPO). Pour ces structures, l’audit RGPD est le premier dossier que le DPO ouvre.
Les situations qui déclenchent un audit
Au-delà du lancement initial d’un projet de mise en conformité, plusieurs événements justifient un audit RGPD ou une revue partielle :
- la création d’un nouveau traitement de données personnelles ;
- l’arrivée d’un nouveau sous-traitant, notamment un prestataire d’IA ;
- un incident de sécurité ou une violation de données ;
- une évolution réglementaire ;
- la préparation d’un contrôle de la CNIL, d’un appel d’offres ou d’une due diligence lors d’une levée de fonds.
Les 5 étapes pour réaliser votre audit de conformité RGPD
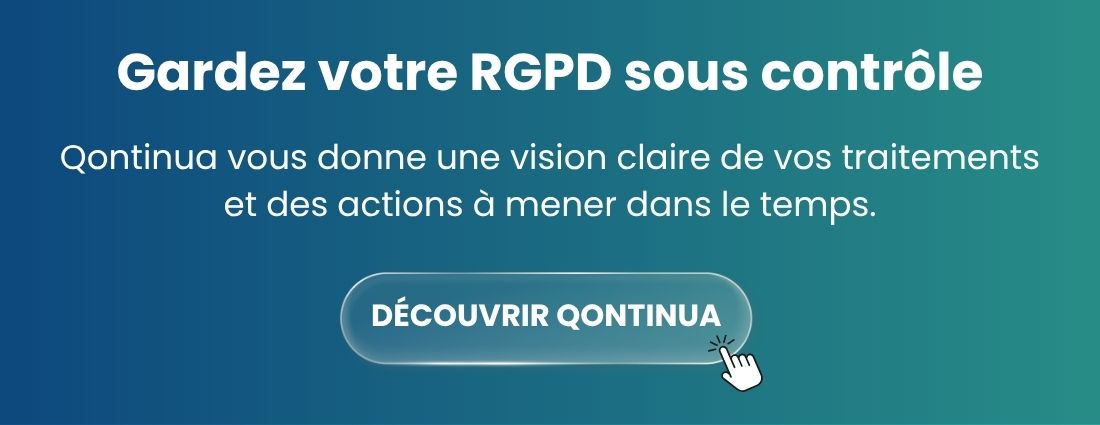
La démarche d’audit RGPD suit un ordre logique : on cartographie d’abord les outils, puis on remonte la chaîne de la donnée, de sa collecte à sa sécurisation, avant de formaliser les résultats. Chaque étape produit un livrable réutilisé par la suivante.
Étape 1 : auditer vos outils et systèmes d’information
L’objectif est de savoir où se trouvent les données personnelles et comment elles circulent, à l’intérieur de l’organisation comme vers l’extérieur. Le résultat prend la forme d’une cartographie du système d’information. Pour chaque outil, l’auditeur répond aux questions suivantes : qui sont les destinataires des données, vers quels tiers sont-elles transférées, dans quels pays transitent-elles, existe-t-il des transferts hors UE et quelles garanties les encadrent ?
Listez ensuite les catégories de données présentes dans chaque outil, en isolant les données sensibles (santé, convictions, données judiciaires), qui exigent des mesures renforcées. Terminez par la liste exhaustive des sous-traitants. La multiplication des bases et des outils rend souvent ce travail long ; un référentiel de données unifié simplifie l’inventaire et sert ensuite d’outil de gouvernance.
Étape 2 : évaluer vos mécanismes de collecte de données personnelles
Recensez tous les points d’entrée des données : formulaires web, fiches de renseignements, données recueillies par téléphone. Pour chacun, l’audit vérifie quatre éléments.
- La base légale : consentement, contrat, intérêt légitime ou obligation légale, selon le traitement.
- Les mentions d’information prévues par l’article 13 : formulaires, mentions légales, politique de confidentialité, bannière cookies.
- Le consentement, lorsqu’il fonde le traitement. En prospection commerciale B2C, l’opt-in préalable est obligatoire ; les règles diffèrent en B2B. Toute case précochée doit être supprimée.
- Les procédures de gestion des droits : droit d’accès, de rectification, d’effacement et d’opposition.
Étape 3 : analyser vos traitements de données
L’audit des traitements de données répond à deux questions : pourquoi les données sont-elles collectées (finalité), et comment sont-elles utilisées ? Le livrable est le registre des activités de traitement, à construire ou à mettre à jour. Pour chaque traitement, il précise la finalité, les catégories de données, les destinataires, les durées de conservation et les mesures de sécurité.
Cette étape est généralement la plus longue de l’audit RGPD. Elle révèle aussi les données conservées sans finalité, que le principe de minimisation impose de supprimer, les échanges avec des prestataires situés hors UE, les responsables de traitement et les règles d’accès appliquées.
Étape 4 : vérifier la sécurité de vos données personnelles
L’audit de sécurité est technique. L’article 32 du RGPD ne fixe pas de liste figée : chaque organisme met en œuvre des mesures adaptées à ses propres risques. L’auditeur examine deux familles de mesures.
| Mesures techniques | Mesures organisationnelles |
|---|---|
| Chiffrement et anonymisation des données | Politiques de sécurité formalisées |
| Contrôle et journalisation des accès | Formation des collaborateurs |
| Sauvegardes | Procédure de réponse aux incidents |
| Tests d’intrusion sur les bases, applicatifs, postes et réseaux | Procédure de notification d’une violation de données à la CNIL dans les 72 heures |
Les guides pratiques publiés par la CNIL sur la sécurité des données orientent cette analyse. Selon les résultats, une analyse d’impact (AIPD) peut s’avérer obligatoire ou souhaitable.
Étape 5 : produire votre rapport d’audit et plan d’actions
Le rapport d’audit RGPD contient l’état des lieux des pratiques, les non-conformités identifiées, les risques associés et un plan d’action priorisé. Les actions sont regroupées par chantiers (sécurité, gestion des consentements, registre des traitements) puis classées selon leur urgence et leur niveau de risque. Présentez ce rapport à la direction : sa validation conditionne les moyens alloués au programme de mise en conformité RGPD.
Les outils et cadres de référence pour structurer votre audit
La CNIL met à disposition plusieurs outils de conformité. Ils servent à la fois de grille d’analyse pendant l’audit et de preuve de conformité après.
Le registre des activités de traitement
Prévu par l’article 30 du RGPD, ce registre recense et analyse les traitements tels qu’ils existent réellement. Il est le premier document demandé lors d’un contrôle ; son absence est un manquement immédiatement constaté.
L’analyse d’impact relative à la protection des données (AIPD)
L’AIPD évalue les risques d’un traitement pour la vie privée des personnes concernées. La CNIL fournit une méthodologie, des catalogues de bonnes pratiques et un logiciel open source gratuit, ainsi qu’une infographie « Dois-je faire une AIPD ? » qui aide à déterminer si l’analyse est requise. Intégrez ces ressources à l’étape 4 de votre audit plutôt que de bâtir une grille propre.
Les certifications et codes de conduite RGPD
Ces outils sont facultatifs, contrairement au registre. La certification, à l’initiative de la CNIL ou d’un secteur professionnel, atteste la conformité auprès des clients et partenaires. Le code de conduite harmonise les pratiques au niveau d’un secteur d’activité. Les cadres de référence de la CNIL guident la mise en conformité traitement par traitement, et les normes ISO 27001 et ISO 27701 complètent le dispositif sur le volet sécurité de l’information.
Audit RGPD en interne ou avec un prestataire externe
Quel que soit le choix, l’auditeur doit réunir des compétences juridiques et techniques : connaissance approfondie du RGPD et des recommandations de la CNIL, maîtrise de la méthodologie d’audit, accès à l’ensemble des systèmes, processus et documents, et capacité à travailler avec les équipes IT, juridiques et métier. Ces compétences ne sont pas toujours présentes dans l’organisation.
| Critère | Audit interne | Audit externe |
|---|---|---|
| Profil | DPO, responsable juridique ou responsable IT formé au RGPD | Cabinet spécialisé en protection des données, avocat en droit des données personnelles |
| Atout | Connaissance fine de l’organisation | Indépendance du regard, expertise pointue |
| Coût | 5 à 20 jours de travail selon la complexité | 3 000 à 20 000 € HT selon la taille et le périmètre |
Le DPO reste le profil naturel d’un audit interne, puisqu’il connaît à la fois le règlement et l’organisme. Si votre structure ne dispose pas de DPO formé, le recours à un DPO externe ou à un cabinet est la voie la plus sûre.
Auditer vos sous-traitants et partenaires IA dans le cadre du RGPD
Un sous-traitant IA est tout prestataire qui utilise des modèles d’intelligence artificielle pour traiter des données personnelles pour votre compte : grands modèles de langage appelés par API ou intégrés à des outils métier, outils d’analyse prédictive ou de scoring, assistants IA intégrés aux logiciels RH, CRM ou support client. Ces prestataires présentent trois risques propres. La plupart des modèles grand public sont opérés par des entreprises américaines, si bien que chaque appel API peut constituer un transfert hors UE soumis au chapitre V du RGPD. Les modèles fonctionnent souvent comme des boîtes noires. Certains prestataires réutilisent enfin les données transmises pour réentraîner leurs modèles.
Pour chaque sous-traitant IA, votre audit vérifie :
- l’existence d’un contrat de sous-traitance (DPA) conforme à l’article 28 ;
- la base légale du transfert si le prestataire est établi hors UE (clauses contractuelles types, décision d’adéquation) ;
- l’adéquation entre la finalité déclarée et l’usage effectif ;
- les mesures de sécurité : chiffrement, pseudonymisation, contrôle des accès ;
- la supervision humaine et la traçabilité des décisions automatisées (article 22).
Fréquence et coûts d’un audit de conformité RGPD
Programmez un audit RGPD complet tous les 2 à 3 ans, et une revue partielle à chaque nouveau traitement, nouveau sous-traitant, incident de sécurité ou évolution réglementaire. Le coût dépend du périmètre : 5 à 20 jours mobilisés en interne, ou 3 000 à 20 000 € HT auprès d’un cabinet. L’automatisation de la cartographie des traitements et de la génération du registre réduit le temps passé, donc le budget global.
Un audit n’a de valeur que si son plan d’action est suivi dans la durée. La solution RGPD de Qontinua est conçue pour accompagner cette démarche, de la cartographie initiale au pilotage des chantiers de conformité. Si vous préparez un audit ou souhaitez évaluer votre niveau de conformité avant un contrôle, un échange avec les équipes de Qontinua vous aidera à définir le périmètre adapté à votre organisation.
Transformez votre audit RGPD en plan d’action avec Qontinua
Avec Qontinua, centralisez les éléments analysés lors de votre audit RGPD : registre des traitements, AIPD, tiers et sous-traitants, documents, incidents et mesures de sécurité. Les écarts identifiés ne restent pas dans un rapport : ils peuvent être directement traduits en actions avec un responsable, une échéance et un suivi d’avancement.
Cette organisation permet de conserver l’historique des corrections réalisées et de suivre les sujets qui restent à traiter. Lors d’un nouvel audit ou d’un contrôle, vous disposez ainsi d’une vision actualisée de votre conformité et des preuves des mesures engagées.
Résultat : l’audit devient le point de départ d’une amélioration continue de votre conformité RGPD, plutôt qu’une photographie ponctuelle rapidement dépassée.